【緊急事態】アサヒGHDを襲ったサイバー攻撃の全貌!身代金要求ハッカー集団Qilinの脅威と個人情報流出の可能性

大手飲料メーカーのアサヒグループホールディングスがランサムウェア攻撃を受け、システム障害が発生しました。ロシア系のハッカー集団「Qilin(キリン)」が犯行声明を出し、財務情報や従業員の個人情報を含む約27GBものデータを盗み取ったと主張しています。
大企業を狙うサイバー攻撃の実態とは?
最近、大手企業がサイバー攻撃の被害に遭うニュースが増えていますが、今回標的となったのは、皆さんもよく知るアサヒグループホールディングス(アサヒGHD)です。
1. 攻撃の概要・・・何が起きたの?
アサヒGHDは9月29日にランサムウェア攻撃を受けました。ランサムウェアとは、「身代金要求型ウイルス」のことで、パソコンなどに保存されているデータを不正に暗号化し、データを元に戻すことと引き換えにお金を要求してくる悪質なプログラムのことです。
アサヒGHDは、被害を最小限に食い止めるためにシステムを遮断する措置を取りましたが、その結果、商品の受注や出荷、生産などが一時的にストップするという広範囲な影響が出ました。現在は、手作業での受注を進めながら、順次生産再開を進めている状況です。
2. 犯人「Qilin(キリン)」の恐ろしい手口
今回、犯行声明を出したのは、「Qilin(キリン)」と名乗るハッカー集団です。彼らはロシア語圏のグループとされ、2022年半ばから活動が確認されています。
Qilinは、データを暗号化してお金を要求するだけでなく、もし身代金が支払われなければ盗んだデータをインターネット上で公開すると脅す「二重脅迫」という手口を多用しています。
Qilinは、財務書類、契約書、そして従業員の個人情報など、約27ギガバイト(ファイル数にして9300件以上)のデータを盗んだと主張しており、そのサンプルデータの一部も公開しているようです。ただし、アサヒGHD側は、犯行声明の有無を含め、詳細について「現時点でお答えできることはない」として調査を進めている段階です。
3. 以前には医療機関も標的に
Qilinは日本企業だけを狙っているわけではありません。彼らは世界十数か国で100社以上を標的としており、その活動は活発化しています。
特に、2024年6月には、イギリスの病院に対して攻撃を仕掛けたことが知られています。この攻撃により、血液検査に必要なシステムが使えなくなり、一部の病院では診察や手術が3,000件以上も中止になる深刻な事態が発生しました。この際、Qilinは患者のデータを人質に取り、5000万ドル(約76億円)もの身代金を要求した過去があります。
ネット上の声・・・ジョークと深刻な現実
この大規模なサイバー攻撃に対し、5ちゃんねるやYahooコメントでは、さまざま意見が飛び交っています。
5ちゃんねるでは、ハッカー集団「Qilin(キリン)」の名前が競合他社のキリンと重なるため、「三ツ矢サイダーの代わりにキリンレモンを買え」といった冗談が見られました。また、「なぜ大企業が防御対策をしてなかったのか」という疑問も呈されています。
一方、Yahooコメントでは、ランサムウェアの目的は身代金であり、もし支払えば攻撃が増加するだけであり、決して払うべきではないという強い意見が目立ちました。従業員の個人情報流出という深刻な状況を踏まえ、「日本はセキュリティがユルイと国際的に有名だ」と企業の対策不足を指摘する声もありました。
このようにネット上の反応にはっきりとした違いが見られます。5ちゃんねるでは、ハッカー集団の名称が競合他社を連想させるため、ユーモアやジョークとして反応する傾向が強いようです。これは、話題を面白おかしく捉えたいというネット特有の感覚かもしれません。
それに対し、Yahooコメントでは、身代金支払いへの是非や、情報漏洩による従業員の個人情報への現実的な被害を心配し、大企業のセキュリティ体制について真剣に懸念を示す声が中心でした。
まとめ~私たちにできること
今回の事件は、世界的な大企業であってもサイバー攻撃の脅威から逃れられないことを示しています。そして、攻撃の被害は、単にシステムが停止するだけでなく、社員の個人情報が流出する可能性があるなど、私たち個人にまで影響が及ぶ深刻な問題でもあります。
みなさんも、普段からスマホやPCを使っており、個人情報をインターネット上で守る重要性は他人事ではないと感じるのではないでしょうか。大手企業だけでなく、私たち一人ひとりが、セキュリティ意識を高く持って、情報漏洩を防ぐ対策をしっかり行う必要があると感じました。
今回は、アサヒGHDへのサイバー攻撃に関する報道と、それに対するネット上の声をまとめました。皆さんはどのように感じましたか。よかったらコメントをお願いします。
アサヒGHDに対し、ロシア系ランサムウェア集団「Qilin」がサイバー攻撃を行い、被害を拡大させている。詳細は調査中。
 |
アサヒへのサイバー攻撃、財務や個人情報流出か 「Qilin」主張 アサヒグループホールディングスに対する9月末のサイバー攻撃について、「Qilin(キリン)」を名乗るランサムウェア(身代金ウイルス)グループが犯行… (出典:朝日新聞) |
 |
アサヒ、ハッカー集団の犯行声明に「現時点でお答えできない」「被害内容や範囲を調査中」 …サイバー攻撃によるシステム障害が発生したアサヒグループホールディングスは8日、ハッカー集団の犯行声明に関し「詳細を調査中のため、現時点でお答えできる… (出典:産経新聞) |
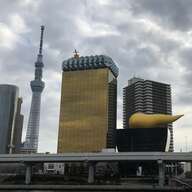 |
アサヒへのランサム攻撃で「Qilin」が犯行声明 過去には医療機関への攻撃で患者の情報を人質に アサヒグループホールディングスが9月下旬に受けたサイバー攻撃について、ランサムウェアグループ「Qilin」が犯行声明を出していたことが分かった。真… (出典:ITmedia NEWS) |
 |
アサヒGHDにサイバー攻撃、ハッカー集団の「Qilin」が犯行声明 …(ブルームバーグ): アサヒグループホールディングスが外部からランサムウエア攻撃を受けシステム障害が起きた件を巡り、ハッカー集団の「Qilin」が犯行声明を発表した。 (出典:Bloomberg) |
 |
ハッカー (hacker) またはクラッカーとは主にコンピュータや電気回路一般について常人より深く高度な技術的知識を持ち、その知識を利用して技術的な課題をクリアする人々のこと。 HACK とは、『ハッカー英語辞典(hhe HACKER'S DICTIONARY)』によれば、「必要なものを、それほど手…
20キロバイト (2,724 語) - 2025年7月5日 (土) 16:33
|
1 :2025/10/08(水) 13:43:20.45 ID:OVctD4bK9
https://www.nikkei.com/article/DGXZQOUD01C7S0R01C25A0000000/
日本経済新聞
2025年10月8日 10:14 [会員限定記事]アサヒグループホールディングス(GHD)に対するサイバー攻撃に、ロシア系のランサムウエア(身代金要求型ウイルス)集団「Qilin(キリン)」が関与した疑いが強まった。2025年に入り世界各国で被害が増えており、日本企業も標的とされている。システムへの侵入を防ぎ、異変があれば迅速に検知する多層的な防御が必要になる。
日本経済新聞
2025年10月8日 10:14 [会員限定記事]アサヒグループホールディングス(GHD)に対するサイバー攻撃に、ロシア系のランサムウエア(身代金要求型ウイルス)集団「Qilin(キリン)」が関与した疑いが強まった。2025年に入り世界各国で被害が増えており、日本企業も標的とされている。システムへの侵入を防ぎ、異変があれば迅速に検知する多層的な防御が必要になる。
4 :2025/10/08(水) 13:44:10.40 ID:jYkFct0i0
同業にやられたんだなw
6 :2025/10/08(水) 13:44:28.03 ID:tIuUfz3s0
ウソみたいなホントの話
10 :2025/10/08(水) 13:45:28.39 ID:rHgq1yUw0
三ツ矢サイダーの代わりにキリンレモン買えってことか
14 :2025/10/08(水) 13:46:09.70 ID:QzcUuKLf0
ロシア人はジョークが上手いなw
15 :2025/10/08(水) 13:46:23.63 ID:pdQipfoH0
これは風説の流布になりそうや
18 :2025/10/08(水) 13:46:53.55 ID:Wf+qnWHK0
海外からでも日本のサーバーを攻撃したら日本の法律で裁けるの?
20 :2025/10/08(水) 13:47:03.41 ID:rHgq1yUw0
Qilinは「チーリン」って発音だけどな
裏で支那が暗躍してそう
裏で支那が暗躍してそう
22 :2025/10/08(水) 13:47:07.17 ID:Ozjo4VKu0
恐らく、キリンもサントリーにもサッポロにもオリオンにもランサムウエアは送信されていたはず
そして引っ掛かったのがアサヒ
そして引っ掛かったのがアサヒ
26 :2025/10/08(水) 13:47:18.68 ID:I7I+HYDD0
これ誹謗中傷だろww
37 :2025/10/08(水) 13:49:43.49 ID:mxfHBQ6B0
需要ピークの夏場を終えてから仕掛けるこの優しさよ
忘年会シーズンまで猶予もあるしな
忘年会シーズンまで猶予もあるしな
39 :2025/10/08(水) 13:50:12.40 ID:RU7LF1Mn0
ネットワークが使えないという事は
手書き伝票とかでやり取りしてるのかな
手書き伝票とかでやり取りしてるのかな
40 :2025/10/08(水) 13:50:18.94 ID:WNaaIVR10
紛らわしいw
41 :2025/10/08(水) 13:50:36.91 ID:OC63Lni10
日本人に飲食物で攻撃仕掛けると後が怖いのにな
45 :2025/10/08(水) 13:51:26.51 ID:7lstZEZp0
こんな大企業が防御や復旧の対策してなかったんかね